
Защита сервера Майнкрафт от DDoS атак и ботов почти никогда не закрывается одной покупкой. Это четыре разных слоя, и каждый ловит свой тип удара: канал у хостера держит объёмный флуд, скрытый IP не даёт бить мимо защиты, лимиты и антибот отсекают фальшивые логины, а внешний фильтр забирает на себя всё, что не должно доходить до вашей машины. Ниже разбор каждого слоя, а в конце сравнение трёх сервисов фильтрации, которые чаще всего берут русскоязычные проекты: MineGuard, TCPShield и NeoProtect. Все цены и характеристики сверены с сайтами сервисов 26 сентября 2026 года.
Сначала диагноз: что именно кладёт сервер
Половина паники в тикетах начинается с фразы «нас ддосят», за которой стоит что угодно: переполненный диск, утёкшая память у Paper, кривой плагин или сосед по ноде. Прежде чем платить за фильтрацию, стоит потратить пять минут и понять, куда бьёт.
Посмотрите на три сигнала одновременно.
- TPS в консоли. Команда
/tpsили/spark tps. Если тики держатся около 20, а игроки не заходят, сервер здоров и проблема снаружи. - Доступность по домену и по прямому IP. Если домен молчит, а прямой адрес пускает, ломается не сервер, а DNS или фильтр перед ним. Если наоборот, прямой адрес недоступен, а через фильтр всё работает, значит фильтр делает свою работу и ловит трафик на себя.
- Лог логинов. Сотни входов и выходов в секунду с разными никами это не DDoS, это бот-волна. Канал при этом может быть почти пустым.
Эти три проверки делят все беды на две группы, и лечатся они совершенно по-разному.
Бот-атака или DDoS: чем различаются атаки на сервер Майнкрафт
Под словом «ддос» игроки и админы обычно смешивают вещи, у которых общего только результат.
Объёмная атака забивает полосу или сетевой стек: SYN-флуд, UDP-амплификация, отражённый трафик с чужих серверов. Пакеты даже не доходят до игрового процесса, их убивает раньше: канал, сетевая карта, ядро. Тут не спасёт ни один плагин, потому что плагин живёт уже внутри вашего Java-процесса, а до него ничего не долетает. Это уровни L3 и L4, и лечится это только ёмкостью: чужой канал должен принять удар вместо вашего.
Бот-атака устроена вежливо. Боты соблюдают протокол: хендшейк, логин, вход в мир. Каждый занимает слот, грузит чанки, иногда пишет в чат и ходит. Трафика может быть меньше мегабита, а сервер лежит, потому что убивают не полосу, а процессор и обработку сессий. Это уровень L7, и здесь ёмкость канала бесполезна, нужна проверка, что за подключением живой человек.
Есть ещё два частных случая, которые стоит знать по именам.
Null ping и флуд запросами статуса
Клиент, показывая сервер в списке, шлёт запрос статуса и ждёт MOTD и онлайн. Ответ дешёвый, но когда таких запросов десятки тысяч в секунду, прокси тратит на них всё время и перестаёт успевать обрабатывать настоящие логины. Для BungeeCord и Velocity это особенно больно, они однопоточны в части приёма соединений. Лечится кэшем статуса на стороне фильтра: внешний узел отвечает на пинги сам, из памяти, и до вашей прокси они не доходят вовсе.
Удар по прямому IP
Обиднее всего выглядит вот что: фильтр куплен, DNS настроен, а сервер всё равно падает. Значит, атакующий знает адрес машины и бьёт мимо фильтра. Адрес утекает через старые A-записи, мониторинги вроде списков серверов, скриншоты консоли в Discord и через плагины, которые светят адрес в MOTD. Пока прямой доступ открыт, внешняя защита декоративна.
Как защитить сервер Майнкрафт от DDoS: четыре уровня
Дальше по порядку, снизу вверх. Каждый уровень закрывает то, что предыдущий пропускает, и ни один не заменяет остальные.
Уровень 1. Канал и железо у хостинга
Базовая фильтрация объёмных атак это не функция сервера, а свойство площадки. У приличного игрового хостинга она включена по умолчанию и отдельно не продаётся, потому что защищает не вас одного, а всю ноду и всех соседей по ней.
Что имеет смысл спросить у хостера до покупки: какая ёмкость канала на площадке, режется ли атака автоматически или по тикету, и что происходит с вашим сервером во время удара. Худший вариант ответа звучит как «мы заблокируем ваш IP на сутки»: формально это защита ноды, фактически ваш проект лежит ровно столько, сколько захочет атакующий. На форумах эту ситуацию описывают коротко: у многих провайдеров защита есть на словах, а на деле её нет.
Уровень 2. Спрятать адрес и закрыть прямой вход
Этот слой не стоит ни рубля и при этом отсекает большую часть повторных атак. Порядок такой:
- Из DNS убираются все A-записи, указывающие на реальный адрес машины. Остаётся только CNAME на адрес фильтра.
- В Cloudflare для игровой записи выключается оранжевое облачко. Проксирование Cloudflare не работает с протоколом Minecraft и только ломает подключение.
- На сервере включается файрвол, который пускает на игровой порт исключительно адреса фильтрующей сети. Все три сервиса публикуют свои списки адресов машинно читаемым списком, так что правило обновляется скриптом.
- Если адрес уже светился в логах, на мониторингах или в скриншотах, его меняют у хостера. Забыть засветившийся адрес нельзя, его уже сохранили.
Отдельная деталь, на которой спотыкаются почти все: после включения фильтра сервер начинает видеть всех игроков с одного адреса. Чинится это двумя способами: Proxy Protocol v2 на бэкенде или плагин, который подставляет настоящий IP. Без этого перестают работать баны по IP, анти-VPN и любая аналитика по игрокам.
Уровень 3. Лимиты, антибот и капча
Здесь начинается борьба с теми, кто подключается по правилам. Инструментов три группы, и у каждой свой потолок.
Лимиты. Порог подключений в секунду, максимум сессий с одного адреса, задержка перед повторным входом. Самые дешёвые и самые тупые меры, но они же первыми ломают примитивные волны. Их минус в том, что аккуратная атака с тысячи адресов по одному подключению в них не упирается.
Антибот-плагины. BotFilter, LimboFilter, Sonar, форки вроде NullCordX. Работают как лимбо-мир перед входом: игрок проверяется до того, как попадёт на основной сервер. Решение бесплатное и рабочее, но есть два предела. Первый: плагин живёт внутри вашего процесса, и если поток логинов забивает прокси, плагин падает вместе с ней. Второй: боты учатся. Админы на профильных форумах описывают это прямо, жалуясь, что после перехода с LimboFilter на Sonar ботов стало меньше, но их всё равно пропускает.
Капча в игре и веб-капча
Капча это попытка поднять цену атаки до того уровня, на котором она перестаёт окупаться. Разновидностей две.
Внутриигровая рисуется прямо в мире: рамки на стене, карта в руке с ответом из пикселей, звуковая проверка. Плюс в том, что игроку не надо никуда уходить. Минус в том, что картинка это всего лишь картинка, и распознавание давно решённая задача.
Веб-капча отправляет игрока в браузер: лимбо-мир, ссылка в чате, страница проверки, возврат на сервер. Порог для атакующего заметно выше, потому что нужен настоящий браузерный движок на каждом боте. Но и тут админы уже описывают клиенты со встроенным браузером, которые пробуют её проходить, так что обещать стопроцентную непроходимость нельзя никому.
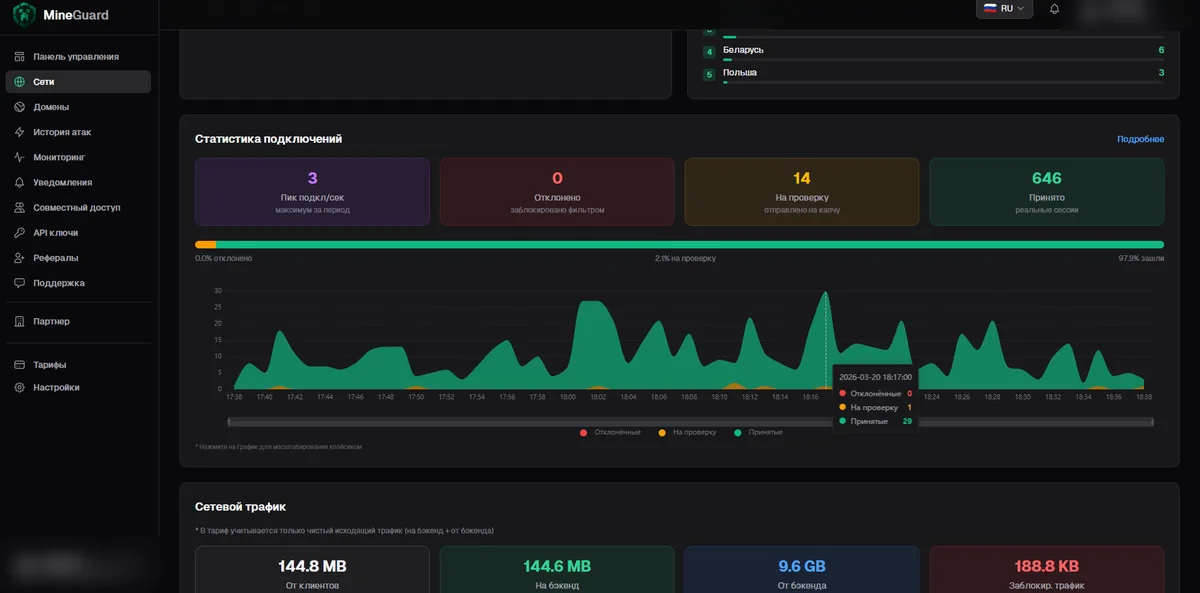
Цифры с реальной панели выглядят так: из 660 подключений за период 14 ушли на проверку, 646 признаны живыми сессиями, отклонённых нет. В спокойное время капча почти не видна игрокам и включается только когда поток превышает порог.
Уровень 4. Внешний фильтр
Внешний сервис это чужой узел, который встаёт между игроками и вашей машиной. Домен ведёт на него, он принимает удар, отсеивает мусор и отдаёт вам только чистые соединения. Подключение у всех трёх сервисов устроено одинаково: TXT-запись для подтверждения домена, CNAME на выданный адрес, и настройка передачи реального IP на бэкенде.
Что такой узел умеет такого, чего не умеет ваш сервер: держать удар в десятки гигабит, отвечать на пинги из кэша, разрывать соединение до того, как оно дойдёт до Java, и проверять игрока в браузере. Что он не умеет: работать, если ваш прямой адрес открыт всему интернету (смотри уровень 2).
Три сервиса фильтрации: MineGuard, TCPShield и NeoProtect
Эти три чаще всего и сравнивают. Они устроены похоже, а расходятся в трёх вещах: где стоят узлы фильтрации, как именно проверяют игрока и как с ними получится расплатиться. Дальше факты с их собственных страниц, проверенные 26 сентября 2026 года.
MineGuard
- Площадки: Германия, Чехия и Москва, маршрутизация через GeoDNS
- Веб-капча шести типов, 21 тема оформления
- Панель и поддержка на русском
- Оплата картами и через СБП
TCPShield
- Anycast-сеть, 12 точек на всех тарифах плюс три на платных
- Ёмкость L4 заявлена в 16 Тбит/с, работа с 2015 года
- Открытый плагин проброса IP под MIT
- Оплата в долларах через PayPal или карту
NeoProtect
- Две рабочие локации: Франкфурт и Эшберн
- Немецкая GmbH, счета с VAT и reverse charge
- Плагин не нужен, всё на стороне узла
- Оплата в евро через PayPal, Stripe или SEPA
Где стоят узлы и при чём тут пинг
Задержка складывается из географии, и это единственный параметр, который нельзя починить настройками. Трафик идёт от игрока до узла фильтрации, а оттуда до вашего сервера. Если узел стоит в стороне от этого маршрута, крюк добавляется к каждому пакету.
У TCPShield сеть построена на anycast, и точек больше всех: Лос-Анджелес, Нью-Йорк, Сиэтл, Даллас, Эшберн, Амстердам, Лондон, Франкфурт, Токио, Сингапур, Сеул и Сидней, а на платных тарифах добавляются Варшава, Париж и Майами. Для проекта с игроками из Штатов или Азии это лучшая карта из трёх, и спорить тут не с чем. Собственных узлов ни в России, ни в сопредельных странах нет, ближайший к Москве это Варшава, доступная только на платных тарифах. Сторонний замер Hyperspin, ссылку на который даёт сам TCPShield, в марте 2026 показал от Москвы до их сети 35 мс.
У NeoProtect в продакшене две локации: Франкфурт и Эшберн, в панели это описано как «2 regions (EU & NA)». Хельсинки на их статус-странице есть, но помечен как не входящий в основной раскат. Азии нет. Anycast у них был раньше, сейчас на сайте вместо него формулировка про мультирегиональную маршрутизацию, а старый anycast остался как legacy.
У MineGuard площадки в Германии, Чехии и Москве, распределение идёт средствами DNS, anycast они не заявляют. Это архитектурно проще и грубее: адрес точки подбирается по тому, из какого региона пришёл DNS-запрос, а не по тому, как реально ляжет маршрут. Для аудитории из СНГ решает не элегантность схемы, а сам факт московской точки, потому что иначе трафик российского игрока на российский же сервер идёт через Европу и возвращается обратно.
Как проверяют игрока
Тут расхождение самое заметное. TCPShield проверяет внутри протокола: при превышении порога подключений в секунду всем входящим выдаётся челлендж, прошедшие попадают в белый список на заданное время, не прошедшие получают бан на заданное число секунд. Веб-капчи для игроков в их публичных материалах нет: слово captcha не встречается ни на сайте, ни в документации, а капча в панели стоит только на входе в сам кабинет. На тарифе Enterprise есть пункт Verification server, но что он делает, компания нигде не описывает.
NeoProtect работает похоже: уровни чувствительности от Off до Under Attack, принудительный перезаход для проверки, лимиты на хендшейки, статус, пинг и логины. Веб-капчи для игроков в интерфейсе и документации тоже нет, в схеме их API остались лишь константы с именами EASY_CAPTCHA и HARD_CAPTCHA, за которыми не стоит ни одной описанной функции.
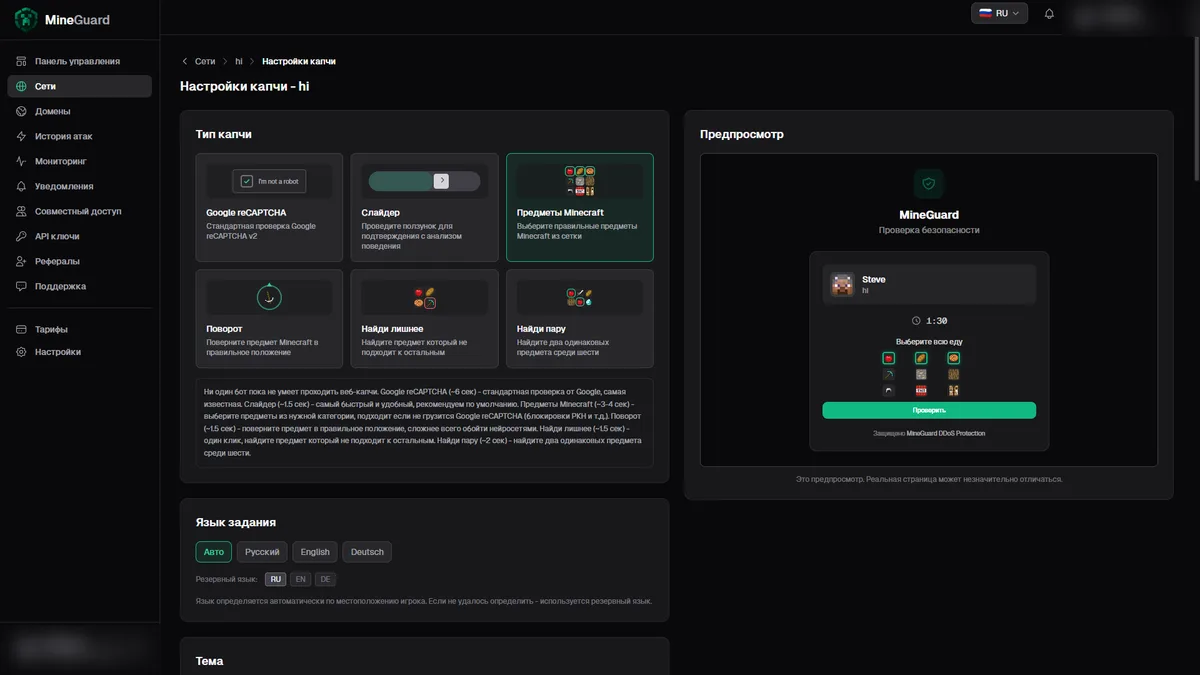
MineGuard единственный из трёх, кто выносит проверку в браузер как готовую функцию: шесть типов веб-капчи (reCAPTCHA, слайдер, выбор предметов Minecraft, поворот предмета, поиск лишнего, поиск пары), 21 тема оформления и кастомизация вплоть до своего CSS. Отдельно есть внутриигровая проверка для тех, кто не хочет уводить игрока в браузер: карта в руке, звуковая проверка, проверка с поворотами.
Честная оговорка ко всему разделу: капча не серебряная пуля. Она поднимает стоимость атаки, а не делает её невозможной, и это справедливо для всех вариантов, включая браузерный.
Сколько стоит год
Чтобы сравнение было честным, берём у каждого сервиса самый дешёвый план, в котором уже есть антибот и правила по адресам. У MineGuard это Стартовый, у TCPShield это Pro, у NeoProtect это Neo.
Разрыв объясняется не только качеством: у TCPShield и NeoProtect цены в валюте и рассчитаны на другой рынок, а у MineGuard расчёты идут в тенге, и рублёвая цена на сайте по их же оферте справочная. Сколько именно спишется с рублёвой карты, стоит уточнить до оплаты.
Годовой счёт у MineGuard растёт быстро, если нужны старшие функции. Веб-капча появляется только на Оптимальном, а машинное обучение в антиботе только на Профессиональном.
Сводная таблица
| Критерий | MineGuard | TCPShield | NeoProtect |
|---|---|---|---|
| Точка фильтрации в России | Москва, как платная опция | нет | нет |
| Всего локаций | Германия, Чехия, Москва | 12 городов, плюс 3 на платных | Франкфурт и Эшберн |
| Тип маршрутизации | GeoDNS | anycast | мультирегиональная, anycast как legacy |
| Веб-капча для игроков | 6 типов, с тарифа Оптимальный | в публичных материалах не описана | в публичных материалах не описана |
| Проверка внутри игры | карта, звук, повороты | челлендж в протоколе | принудительный перезаход |
| Файрвол по IP | с 860 ₽ в месяц, 50 правил | с 25 долларов, 5 подсетей | с тарифа Neo |
| Bedrock | с тарифа Оптимальный | только с Premium, 100 долларов | на платных тарифах |
| Проброс реального IP | Proxy Protocol v2 или свой плагин | плагин с открытым кодом либо Proxy Protocol v2 | Proxy Protocol v2, плагин не нужен |
| Язык панели | русский | английский | только английский, это записано в договоре |
| Оплата | карты и СБП, расчёты в тенге | PayPal и карты, доллары | PayPal, Stripe, SEPA, евро |
| SLA | нет, услуга «как есть» | нет, документа не существует | GameShield прямо исключён из SLA |
| Бесплатный тариф | 1 сеть, 3 домена, 1 ТБ | 1 сеть, 3 домена, 1 ТБ | есть, но коммерция запрещена |
Данные собраны с официальных страниц и документации трёх сервисов 26 сентября 2026 года. Цены и условия меняются, перед оплатой проверяйте на их сайтах.
Кому что подходит
TCPShield стоит брать, если основная аудитория в США, Европе или Азии, проект крупный и на Java, а админ спокойно читает английскую документацию. У них лучшая география из трёх, честный anycast, открытый плагин и одиннадцать лет истории. Минусы для проектов из СНГ: нет точек в России, всё общение на английском, оплата в долларах, Bedrock только с тарифа за 100 долларов в месяц.
NeoProtect имеет смысл, когда нужен контрагент из Евросоюза: немецкая GmbH, электронные счета, VAT и reverse charge для компаний ЕС, договор о защите данных по GDPR. Для европейской аудитории Франкфурт это хорошая точка. Минусы: локаций всего две, интерфейс и вся договорная коммуникация только на английском (§12(3) их условий), в их SLA GameShield вынесен отдельным пунктом как продукт, на который документ не распространяется, а действующий прайс нигде не опубликован.
MineGuard выигрывает в одном конкретном сценарии, зато он массовый: игроки из России и СНГ, сервер в российском дата-центре, админ хочет видеть панель на русском и платить картой или через СБП. Московская точка фильтрации убирает европейский крюк, веб-капча закрывает бот-волны, которые протокольный челлендж пропускает, а сопоставимый тариф обходится в 9 288 ₽ за год против 25 302 у TCPShield и 34 513 у NeoProtect.
Честные минусы MineGuard
Раздел, без которого сравнение было бы неполным.
- Нет узлов в Америке и Азии. Если заметная часть игроков оттуда, MineGuard им ничем не поможет, тут выбор между TCPShield и NeoProtect очевиден.
- GeoDNS вместо anycast. Распределение идёт по региону DNS-запроса, а не по реальному маршруту. Это работает хуже anycast на пограничных случаях, например когда у игрока DNS-резолвер в другой стране.
- Российская маршрутизация стоит доплаты и имеет лимит онлайна: 40 игроков на Стартовом, 200 на Оптимальном. Для проекта с тысячей онлайна нужен Профессиональный.
- Ключевые функции на старших тарифах. Веб-капча появляется только с 2 790 ₽ в месяц, а антибот с машинным обучением и ручной коэффициент CPM только с 8 600 ₽.
- Нет SLA. В оферте услуга предоставляется «как есть», ответственность ограничена суммой за расчётный месяц. Справедливости ради, SLA нет и у TCPShield, а у NeoProtect GameShield из SLA исключён отдельным пунктом.
- Политика возврата узкая. В документе о возвратах перечислены три случая: технический сбой дольше 48 часов, ошибочный платёж и отказ от ещё не оказанных услуг.
- Юрлицо в Казахстане, расчёты по оферте ведутся в тенге. Компании, которой нужен договор и счёт от резидента ЕС, это не подойдёт.
- Меньше публичной обвязки. У TCPShield есть открытый плагин на GitHub, публичная спецификация API и статус-страница с историей инцидентов за полтора года. У MineGuard статус-страница есть, но публичного репозитория и открытой спецификации API нет.
Что делать, если сервер ддосят прямо сейчас
Короткий порядок действий, когда времени на чтение нет.
- Поднять порог активной проверки и включить самый строгий режим антибота. На время волны лучше отсечь лишнее, чем лежать.
- Включить проверку для всех новых подключений: веб-капчу или внутриигровую, что есть.
- Проверить, не утёк ли прямой адрес. Если сервер падает даже при включённом фильтре, значит бьют мимо него, и нужно менять адрес и закрывать файрвол.
- Временно включить whitelist, если проект небольшой и есть список постоянных игроков. Это аварийная мера на час, а не образ жизни.
- Сохранить отчёт об атаке: время, тип, пиковая нагрузка. С ним разговор с хостером и поддержкой фильтра становится предметным.
- После волны не откатывать настройки сразу. Вернутся, и обычно в тот же день.
Если сервер ещё не переехал на защищённую площадку, начните с уровня 1: посмотрите тарифы на хостинг Minecraft с фильтрацией на входе, а в базе знаний есть разбор привязки домена через Cloudflare, который пригодится на втором уровне, и инструкция по запуску сервера для тех, кто настраивает всё с нуля.
Переезжаете с платного TCPShield или NeoProtect: MineGuard даёт 2 месяца бесплатно по подтверждению активной подписки.
Бонус действует на тарифах Стартовый и Оптимальный, подтверждением служит скриншот инвойса или панели. При оплате за год к этому добавляется ещё месяц. Условия и форма заявки на сайте сервиса.
Посмотреть условия на mineguard.proСайты сервисов, упомянутых в статье: mineguard.pro, tcpshield.com, neoprotect.net.
Частые вопросы
Как понять, что сервер ддосят, а не лагает сам?
Сравните три вещи: TPS в консоли, доступность по домену и доступность по прямому IP. Если TPS держится около 20, а игроки не могут зайти, проблема снаружи, на канале или на подключении. Если TPS провалился до 5-10 и в консоли идут логины и выходы сотнями, это бот-волна, и сервер убивает не канал, а обработка входящих сессий. Если домен не отвечает, а прямой IP отвечает нормально, смотрите на DNS и на фильтр, а не на сервер.
Чем бот-атака отличается от DDoS-атаки?
DDoS в узком смысле забивает канал или сетевой стек мусором: SYN-флуд, UDP-амплификация, пакеты, которые даже не доходят до игрового процесса. Бот-атака идёт по правилам протокола Minecraft: боты честно проходят хендшейк и логин, занимают слоты, грузят чанки и валят TPS. Трафика при этом может быть меньше мегабита. Первое лечится ёмкостью канала и фильтром на уровне L3 и L4, второе лечится проверкой игрока на уровне L7.
Поможет ли плагин защитить сервер от DDoS?
От бот-атаки поможет, от флуда канала нет. Плагин работает уже внутри вашего процесса: чтобы он что-то отфильтровал, пакет должен дойти до сервера. Если канал забит на 10 Гбит/с, пакеты не доходят ни до плагина, ни до ядра. Антибот-плагин закрывает уровень L7 и делает это неплохо, но ставить его вместо внешнего фильтра всё равно что вешать дверной замок на проём без двери.
Можно ли защитить сервер Майнкрафт от DDoS бесплатно?
Частично. Бесплатные тарифы фильтрации есть у MineGuard (1 сеть, 3 домена, 1 ТБ трафика) и у TCPShield (1 network, 3 домена, 1 ТБ, по их описанию рассчитан на сервера в 20-30 игроков). У NeoProtect бесплатный Basic по их правилам разрешён только для некоммерческих серверов. Бесплатные тарифы закрывают базовый объёмный флуд, но антибот, файрвол и капча там либо урезаны, либо отсутствуют. Плюс бесплатный уровень защиты канала обычно уже есть у хостинга.
Как скрыть реальный IP сервера и зачем это нужно?
Смысл внешнего фильтра пропадает, если атакующий знает адрес машины: он бьёт мимо фильтра, напрямую. Прячут IP так: в DNS остаётся только CNAME на адрес фильтра, все старые A-записи на реальный адрес удаляются, оранжевое облачко прокси в Cloudflare выключается, а на самом сервере поднимается файрвол, который пускает на игровой порт только адреса фильтрующей сети. Если адрес уже засветился в логах, на мониторингах или в старых скриншотах, его проще сменить у хостера, чем пытаться забыть.
Что такое null ping атака и чем она опасна для BungeeCord и Velocity?
Это поток запросов статуса сервера (тот самый пинг из списка серверов), на которые прокси обязана ответить онлайном и MOTD. Отвечать дёшево, но когда таких запросов десятки тысяч в секунду, прокси тратит всё время на них и перестаёт успевать обрабатывать реальные логины. Лечится кэшем статуса на стороне фильтра: узел отвечает на пинги сам, из памяти, и до вашей прокси они не доходят.
Как ограничить число подключений в секунду на Velocity или BungeeCord?
На самой прокси лимит ставится плагинами или форками (NullCordX, антибот-решения с настройкой логинов в секунду), но это всё ещё внутри вашего процесса. Надёжнее ограничивать снаружи: у всех трёх сервисов фильтрации есть порог подключений в секунду, после которого включается активная проверка. У MineGuard это порог CPS и отдельный лимит CPM плюс максимум сессий с одного IP, у TCPShield это Connections Per Second Threshold с Ban Seconds и Allow Seconds, у NeoProtect это уровни чувствительности от Off до Under Attack и лимит логинов в секунду.
Спасёт ли whitelist от бот-атаки?
Спасёт сервер, но убьёт приток игроков, поэтому как постоянная мера годится только для приватных проектов. На публичном сервере белый список разумно держать наготове как аварийный режим: включили на час, пережили волну, выключили. Живут с ним обычно те, у кого есть свой лаунчер или привязка к аккаунтам сайта, там whitelist подтягивается автоматически.
Стоит ли блокировать вход из других стран, по ASN и через VPN?
Блокировка по ASN хорошо работает против ботов с дешёвых облачных хостингов: трафик из ASN дата-центров для игрового сервера почти всегда мусор. С блокировкой по странам осторожнее, она отрезает живых игроков в поездках и через мобильных операторов. И она перестаёт работать, когда боты идут с прокси внутри той же страны, что и аудитория: на форумах админы описывают наборы из тысяч прокси с российскими адресами и пингом 60-160 мс. Анти-VPN включайте с оглядкой: базы VPN-провайдеров ошибаются и иногда блокируют реальных людей.
Обходят ли боты веб-капчу?
Универсальной капчи не существует, и продавать её как окончательное решение нечестно. Классическую капчу в игре (рамки на стене, карта в руке) боты с распознаванием проходят давно, а простую картинку можно отдать на ферму решения: на форумах приводят цифры в 9-13 секунд на одну капчу. Веб-капча сложнее, потому что требует настоящего браузерного окружения, но админы уже описывают клиенты со встроенным браузером, которые пробуют её проходить. Практический смысл капчи не в стопроцентной непроходимости, а в цене: она делает атаку на порядок дороже, и большинство волн ломается об экономику.
Что делать, если сервер ддосят каждый день?
Ежедневные волны означают, что у вас есть конкретный автор, и он знает ваш прямой IP или знает, что защита дырявая. Порядок действий такой: сменить адрес бэкенда, закрыть его файрволом на список адресов фильтра, поднять порог активной проверки, включить внутриигровую или веб-проверку на время волн и сохранять историю атак. История нужна не только вам: с отчётом по времени, типу атаки и пиковой нагрузке разговаривать с хостером и с поддержкой фильтра гораздо предметнее.